23/09/2026
AI diventa arma e bersaglio: il nuovo panorama delle minacce nel 2026
Meyers (CrowdStrike): l'AI è ora strumento, bersaglio e moltiplicatore di forza per gli attaccanti
CrowdStrike ha pubblicato il Threat Hunting Report 2026, evidenziando che l'AI è ormai parte integrante delle operazioni degli avversari. I gruppi di matrice cinese hanno sfruttato vulnerabilità critiche entro 24 ore dalla diffusione di proof-of-concept (PoC), mentre gli attori riconducibili alla Corea del Nord hanno compromesso 131 pacchetti in framework AI considerati affidabili. L'AI funge contemporaneamente da strumento operativo, obiettivo di alto valore e moltiplicatore di forza per i cyber-criminali.
Le aziende stanno integrando l'AI nei propri processi, ma gli aggressori sfruttano le stesse infrastrutture per attacchi più rapidi, scalabili e mirati. Le attività di eCrime si sono spostate verso il cloud, dove i furti di credenziali, il cryptomining e l'abuso di modelli LLM aumentano la superficie di attacco.
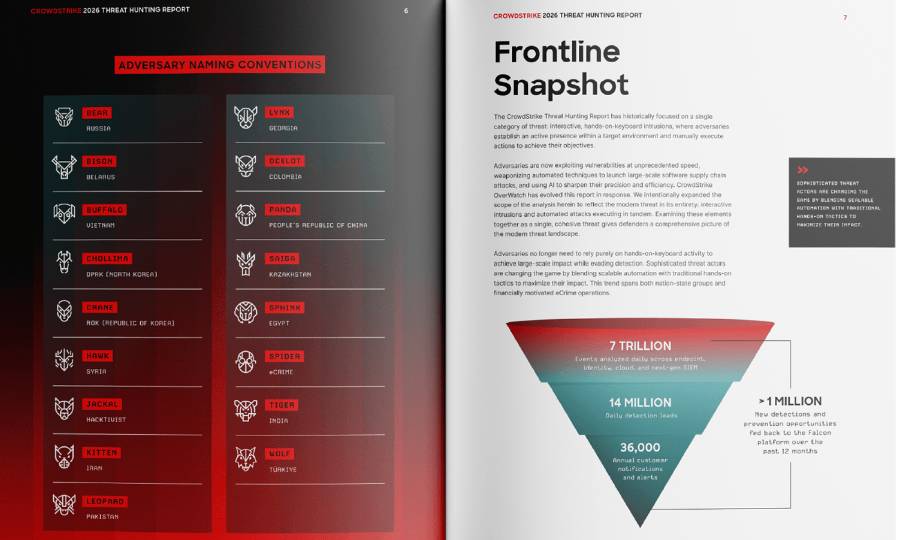
I dati principali del report, basati sull'intelligence raccolta da threat hunter e analisti di CrowdStrike, includono:
- L'AI è usata per generare payload e comandi shell, sfruttare infrastrutture AI e abusare di modelli LLM aziendali. In una campagna sono state inviate quasi 200.000 richieste a modelli AI in soli due minuti.
- Le segnalazioni di rilevamento attivate da agenti AI sono cresciute 2,5 volte rispetto a quelle generate da attività umane, secondo Falcon® OverWatch?.
- Il gruppo STARDUST CHOLLIMA, legato alla Corea del Nord, ha introdotto un pacchetto npm malevolo in 131 framework AI ritenuti affidabili; il 87% delle minacce nei repository software nella prima metà del 2026 riguarda pacchetti npm malevoli.
- L'attore ALTERED SPIDER ha compromesso oltre 300 dipendenze software in un solo giorno, rubando credenziali per spostarsi verso ambienti cloud.
- Il 88% dei tentativi di sfruttamento di vulnerabilità con PoC si è verificato entro 48 ore dalla pubblicazione; i gruppi cinesi VAULT PANDA e GENESIS PANDA hanno lanciato attacchi mirati entro 24 ore.
Le intrusioni tramite vishing sono raddoppiate nel primo semestre 2026, mentre i gruppi CORDIAL SPIDER e SNARKY SPIDER hanno sfruttato applicazioni SaaS con sistemi di Single Sign-On (SSO) per esfiltrare dati. In un caso, SNARKY SPIDER è passato dalla compromissione dell'account al furto di dati in meno di cinque minuti. I tentativi mensili di device code phishing sono aumentati di 15 volte nella prima metà del 2026, confermando l'abuso crescente dei flussi di autenticazione considerati affidabili.
"L'AI è ormai parte integrante delle moderne operazioni degli avversari. Sta trasformando il modo in cui gli attacchi vengono pianificati, eseguiti e scalati, ampliando al contempo la superficie di attacco che le aziende devono proteggere" - ha dichiarato Adam Meyers, Head of Counter Adversary Operations di CrowdStrike -. Le aziende che avranno successo saranno quelle in grado di proteggere l'AI con la stessa determinazione con cui la adottano, utilizzandola proprio per difendersi alla stessa velocità degli avversari".
Sommario del magazine di questa settimana
Idee e Opinioni
Fare Business
Marketing
Digital Business
Finanza e investimenti
Sport Business
Leisure
BusinessCommunity.it - Supplemento a G.C. e t. - Reg. Trib. Milano n. 431 del 19/7/97
Dir. Responsabile Gigi Beltrame - Dir. Editoriale Claudio Gandolfo
Politica della Privacy e cookie