18/11/2026
GenAI Security Gap: il divario tra adozione AI e governance in Italia
Meneghini (Axitea): solo il 9% dei responsabili sicurezza vede le iniziative AI, segnale di un grave gap di governance
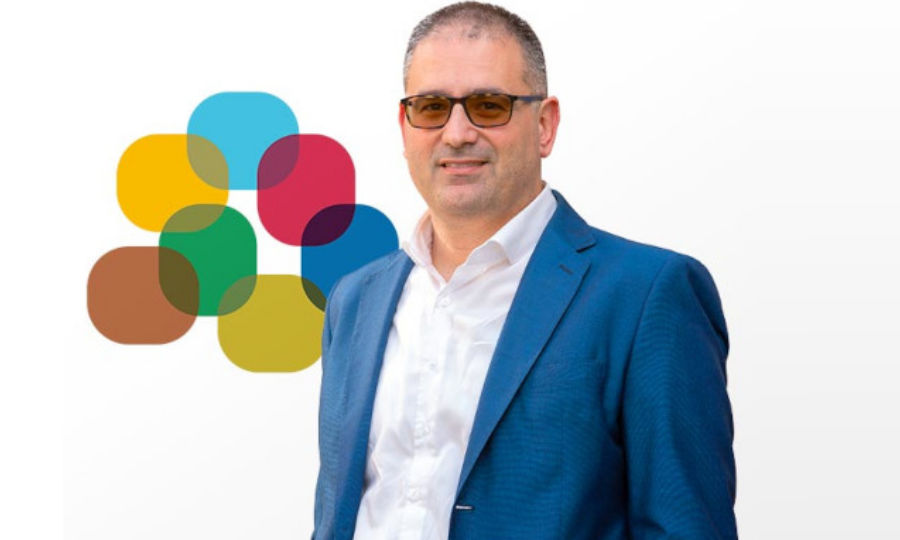
GenAI Security Gap è il concetto emergente che descrive la distanza tra la rapidità con cui le imprese italiane integrano l'intelligenza artificiale e la capacità dei loro vertici di controllarne l'utilizzo, i dati trattati e i rischi associati. MilloMeneghini, Head of Digital Transformation & Innovation di Axitea, lo definisce come "la distanza strutturale tra la velocità con cui l'intelligenza artificiale viene adottata all'interno delle organizzazioni e la capacità di chi le governa di tenere il controllo su cosa gira, su quali dati, con quali rischi".
Il rapporto "Lo stato della GenAI Security in Italia" pubblicato a giugno2026 da Deloitte e Cloud Security Alliance indica che solo il9% dei responsabili della sicurezza ha piena visibilità sulle iniziative AI in corso. A livello globale, il77% dei leader tecnologici ammette che l'adozione dell'AI supera le proprie capacità di governance, secondo l'IBM Institute for Business Value.
Il mercato italiano dell'AI ha raggiunto 1,8miliardi di euro nel2025, con una crescita del50% su base annua, come evidenzia l'Osservatorio AI del Politecnico di Milano. Nonostante il16% delle imprese utilizzi almeno uno strumento AI, l'adozione rimane frammentata e poco monitorata, secondo l'Istat.
"Il GenAI Security Gap non è un semplice problema tecnico. È un problema di controllo organizzativo, e si manifesta su tre livelli distinti, ognuno con implicazioni proprie", spiega Meneghini.
- Primo livello: le organizzazioni non vedono ciò che usano. I dipendenti adottano tool AI tramite account personali, plugin non autorizzati o funzionalità integrate in software esistenti, generando una "shadow AI". Il92% delle imprese riconosce che la GenAI ha cambiato il modo di condividere informazioni interne (DTEX/Ponemon).
- Secondo livello: le aziende ignorano gli obblighi normativi già vigenti. Il Digital Omnibus ha posticipato alcune scadenze dell'AI Act, ma l'AI Literacy è obbligatoria dal2?febbraio2025 e la trasparenza verso gli utenti è richiesta dal2?agosto2026. La legge italiana132/2025 impone l'informativa sull'uso di sistemi AI senza proroghe.
- Terzo livello: manca una responsabilità formale interna. Spesso non esiste un referente unico per l'AI con autorità su configurazioni e decisioni operative, lasciando la governance frammentata tra marketing, HR, commerciale e IT.
"In Italia, questa dinamica è amplificata da un ritardo strutturale nella governance: sempre secondo Deloitte/CSA, il 63% delle organizzazioni non ha programmi di formazione strutturata sull'uso della GenAI, il 12% ha integrato i rischi AI nei propri framework di risk management, e solo il 3% ha un modello di governance maturo. L'86% non ha un budget dedicato alla sicurezza dei sistemi GenAI. Gli attacchi informatici potenziati dall'AI in Italia sono cresciuti del 90% anno su anno. Non vedere quello che si usa significa non essere in grado di reagire quando qualcosa va storto, né tecnicamente, né legalmente", continua Meneghini.
"Questo vuoto non è un problema di competenze, ma di governance. La percentuale di organizzazioni che valuta sistematicamente la sicurezza degli strumenti AI prima del deployment è quasi raddoppiata nell'ultimo anno, passando dal 37% al 64% (WEF, Global Cybersecurity Outlook 2026). Ma il 36% non ha ancora nessun processo formale, e in Italia, dove la maturità di governance è strutturalmente sotto la media europea, quella percentuale è presumibilmente più alta", prosegue Meneghini.
Come si chiude il gap
Per chiudere il GenAI Security Gap non è necessario bloccare l'adozione. Vanno create le condizioni per usare l'AI in modo che sia controllabile, tracciabile e difendibile.
Il primo passo è la visibilità: censire tutti gli strumenti AI in uso, inclusi SaaS di terze parti, plugin e funzionalità embedded negli aggiornamenti. Senza questa mappa, qualsiasi policy è formale sulla carta e vuota nella pratica.
Il secondo è la classificazione: per ogni strumento identificato, capire se rientra nelle categorie a rischio elevato dell'AI Act, con attenzione ai processi che riguardano persone. Questa classificazione determina quali obblighi si applicano, con quale urgenza e chi in azienda ne risponde.
Il terzo è l'assegnazione di responsabilità chiare: un referente interno, coordinato con il DPO e con le funzioni legale e IT, che mantenga il quadro aggiornato e abbia autorità sulle scelte operative. Non una struttura burocratica: una catena di responsabilità che permetta di rispondere con certezza a chi chiede come viene usata l'AI in azienda.
"L'intelligenza artificiale genera valore quando opera come copilota: uno strumento potente, sotto supervisione consapevole. Diventa un rischio quando opera come pilota automatico, prendendo decisioni su dati sensibili senza che nessuno abbia scelto esplicitamente di delegargliele. La distanza tra questi due scenari si chiama GenAI Security Gap: colmarla è, prima di tutto, una responsabilità organizzativa", conclude Meneghini.
Sommario del magazine di questa settimana
Idee e Opinioni
Fare Business
Marketing
Digital Business
Finanza e investimenti
Sport Business
Leisure
BusinessCommunity.it - Supplemento a G.C. e t. - Reg. Trib. Milano n. 431 del 19/7/97
Dir. Responsabile Gigi Beltrame - Dir. Editoriale Claudio Gandolfo
Politica della Privacy e cookie